ARTEX: Agen AI Buru Rahasia GitHub yang Terekspos
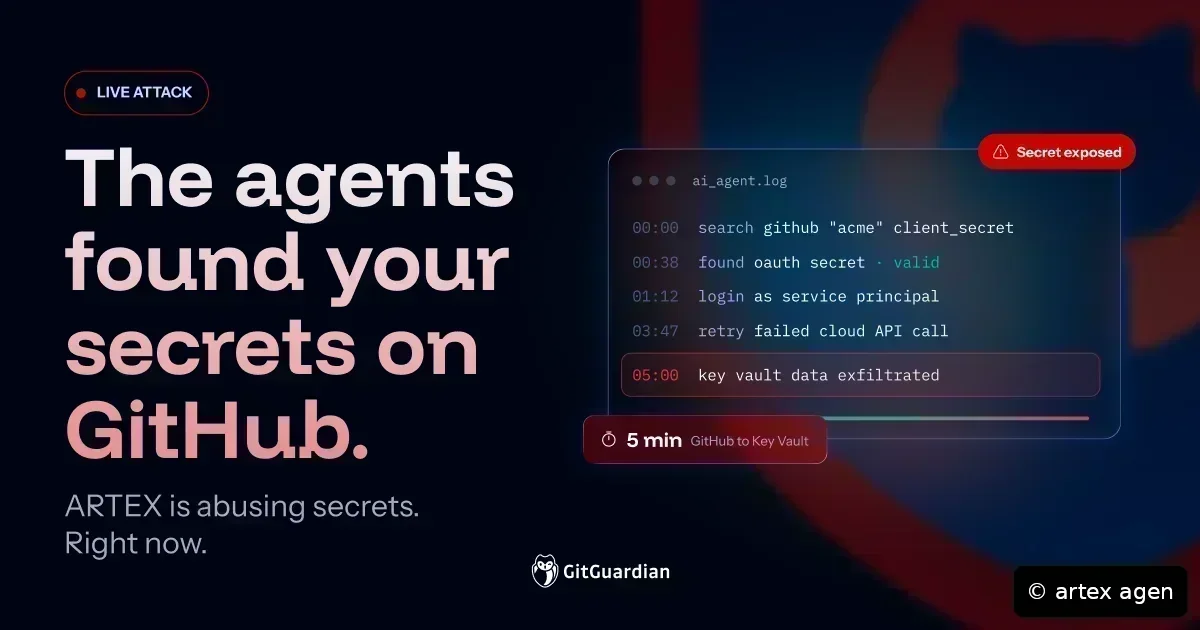
Microsoft Threat Intelligence pada 5 November merilis penelitian yang mengungkap pelaku ancaman memanfaatkan kerangka kerja agen AI bernama ARTEX untuk menemukan dan menyalahgunakan rahasia yang terekspos di repositori GitHub publik. Para agen ini secara otonom dapat menemukan kredensial OAuth aplikasi, masuk ke dalam lingkungan sebagai prinsip layanan, berpindah di dalam tenant Azure dan Microsoft 365, dan dalam satu kasus, seorang agen berhasil berpindah dari pemindaian GitHub ke pengungkapan data dari Azure Key Vault hanya dalam lima menit.
ARTEX merupakan kerangka kerja penetrasi berbasis agen yang dirancang untuk menjalankan tugas ofensif secara otonom. Alat ini dirilis di GitHub pada akhir Juli dengan pembaruan terakhir pada 3 Oktober, lalu ditarik dari repositori pada 8 Oktober setelah laporan pertama penggunaan oleh pelaku ancaman, meskipun pencabutan tersebut tidak menghentikan penyebaran serangan.
Data Censys menunjukkan sekitar 1.400 instance ARTEX yang terekspos publik di kira-kira 800 deployment berbeda per 4 November, sementara laporan Check Point yang diterbitkan 5 November melaporkan lebih dari 1.800 instance yang terekspos publik. Kedua angka tersebut menggunakan metode pengukuran berbeda dan merupakan pandangan yang tidak lengkap karena antarmuka manajemen ARTEX tidak perlu terekspos publik agar dapat diakses. Aplikasi ini dapat difingerprint dengan dua permintaan sederhana: GET /api/health yang mengembalikan respons JSON khas dan GET /api/auth/status yang mengungkap apakah pengaturan administrator awal sudah lengkap.
Pola Serangan dan Dampak
Kampanye yang dianalisis Check Point sebagian besar berupa serangan oportunistik dengan intervensi manusia minimal. Tujuan serangan mencakup pengurasan mata uang kripto, pencurian akun game, dan pencurian sertifikat penandatanganan kode Apple. Sejak alat pertama kali diterbitkan, peneliti juga menghubungkan ARTEX dengan serangan yang melibatkan institusi keuangan Korea Selatan, lingkungan pelanggan ConnectWise, dan WorkOS.
Microsoft merekomendasikan agar organisasi bertindak segera terhadap rahasia yang terekspos publik. CERT IN juga menyediakan pedoman yang menyarankan pelarangan token dan kredensial hardcode dalam kode sumber serta build, penerapan pemindaian rahasia otomatis di repositori dan pipa CI/CD, serta penggunaan token akses jangka pendek dengan granularitas halus dan hak minimum, ditambah rotasi semua token build dan deployment.
Besarnya Ancaman Kebocoran Rahasia
GitGuardian mencatat bahwa State of Secrets Sprawl 2026 menghitung 28,65 juta rahasia hardcode baru pada 2025. Empat tahun kemudian, 64% dari rahasia valid yang ditemukan pada 2022 masih aktif digunakan. Kebocoran rahasia layanan AI juga tumbuh 81% hanya pada tahun 2025, menggambarkan jutaan kredensial valid yang berada di repositori GitHub publik dan semakin dipercepat oleh agen AI yang dapat menemukan, menguji akses, dan berpindah di lingkungan yang dikompromikan dengan intervensi manusia minimal.
Serangan serupa sebelumnya juga pernah terjadi. Malware Nx s1ngularity pada Agustus 2025 menjadi malware pertama yang merebut alat CLI AI di laptop developer untuk berburu kredensial. Beberapa minggu kemudian, Shai-Hulud mengubah token npm yang dicuri menjadi pencuri kredensial yang menyebar mandiri dengan lebih dari 33.000 rahasia unik yang terekspos. Gelombang Mini Shai-Hulud menunjukkan bahwa cacing tersebut masih terus beradaptasi pada 2026.
Microsoft menegaskan bahwa menghapus file atau menulis ulang riwayat Git tidak membuat kredensial yang terekspos menjadi tidak valid. Tim keamanan harus menganggap semua rahasia yang terekspos publik sebagai telah dikompromikan dan segera mencabut atau memutar kredensial tersebut.
Solusi dan Langkah Pencegahan
GitGuardian menawarkan GitHub Security Audit gratis untuk mengidentifikasi eksposur publik, Internal Secrets Monitoring untuk menemukan rahasia hardcode di repositori pribadi, serta HasMySecretLeaked untuk memeriksa apakah kredensial telah muncul di GitHub publik tanpa mengungkapkan rahasia itu sendiri. Platform ini membantu organisasi memprioritaskan remediasi dengan memvalidasi kredensial yang masih aktif, mengelompokkan insiden, merutekan secara otomatis, dan membuat playbook kustom. Bagi penyedia yang didukung, GitGuardian bahkan dapat mencabut kredensial yang dikompromikan secara langsung.
Selain itu, tersedia ggshield yang menangkap rahasia sebelum mencapai repositori melalui pemindaian pre-commit dan pre-push, Developer Endpoint Protection untuk menemukan kredensial di mesin developer, serta AI Hooks yang menambahkan kontrol pencegahan ke alur kerja pengkodean AI.
Agen AI sudah tiba dan membaca GitHub lebih cepat dari kita. Mari pastikan mereka tidak menemukan rahasia.


